Governance in monday.com: permissies, rollen en adminregels voor groeiende accounts
Bijgewerkt op
Governance in monday.com: permissies, rollen en adminregels voor groeiende accounts
Bijgewerkt op
Inhoudsopgave
Goede governance in monday.com betekent drie dingen: de juiste mensen kunnen de juiste dingen aanpassen, elke workspace en elk bord heeft een eigenaar, en het account volgt eenvoudige, gedeelde regels voor structuur en naamgeving. Permissies zijn het middel, niet het doel. Buiten Enterprise kiezen bordeigenaars tussen permissiesets van “alles bewerken” tot “bekijken en reageren” (de vierde, “alleen toegewezen items bewerken”, vereist Pro). Enterprise voegt rolgebaseerde permissies toe met fijnmazigere controle. Maar de meeste accounts die bij 100 gebruikers rommelig worden, lijden niet onder ontbrekende functies. Ze lijden eronder dat niemand eigenaar is van de opzet.
Deze gids beschrijft een governancemodel dat op elk abonnement werkt, en wanneer Enterprise-functies nodig worden. Accounts maand na maand gezond houden, daar dienen onze monday.com managed services voor.
Waarom heeft monday.com überhaupt governance nodig?
Omdat monday.com makkelijk aan te passen is, en dat is een troef tot 80 mensen het in 80 richtingen aanpassen. Typische symptomen van ontbrekende governance:
Tientallen bijna identieke borden op basis van hetzelfde sjabloon, die allemaal net iets verschillen.
Statuslabels die op verschillende borden iets anders betekenen, waardoor dashboards elkaar tegenspreken.
Automatiseringen die eigendom zijn van mensen die vertrokken zijn.
Gevoelige borden die zichtbaar zijn voor het hele account.
Niemand die zeker weet wie een nieuwe workspace of integratie mag goedkeuren.
Geen van deze problemen is technisch. Het zijn eigenaarschapsproblemen. Governance lost ze op met een lichte set rollen en regels.
Twee of drie mensen met naam, nooit “iedereen bij IT”
Member
Dagelijks werk op borden
Standaard voor medewerkers die werk bijwerken
Viewer
Alleen-lezentoegang
Voor stakeholders die enkel de voortgang volgen
Guest
Externen op deelbare borden
Elk kwartaal nakijken, verwijderen na afloop van projecten
De juiste gebruikerstypes kiezen is ook een kostenkwestie: mensen die alleen lezen, horen geen volwaardige member-seat in te nemen. Onze checklist voor een accountaudit behandelt die controle.
Hoe werken bordpermissies?
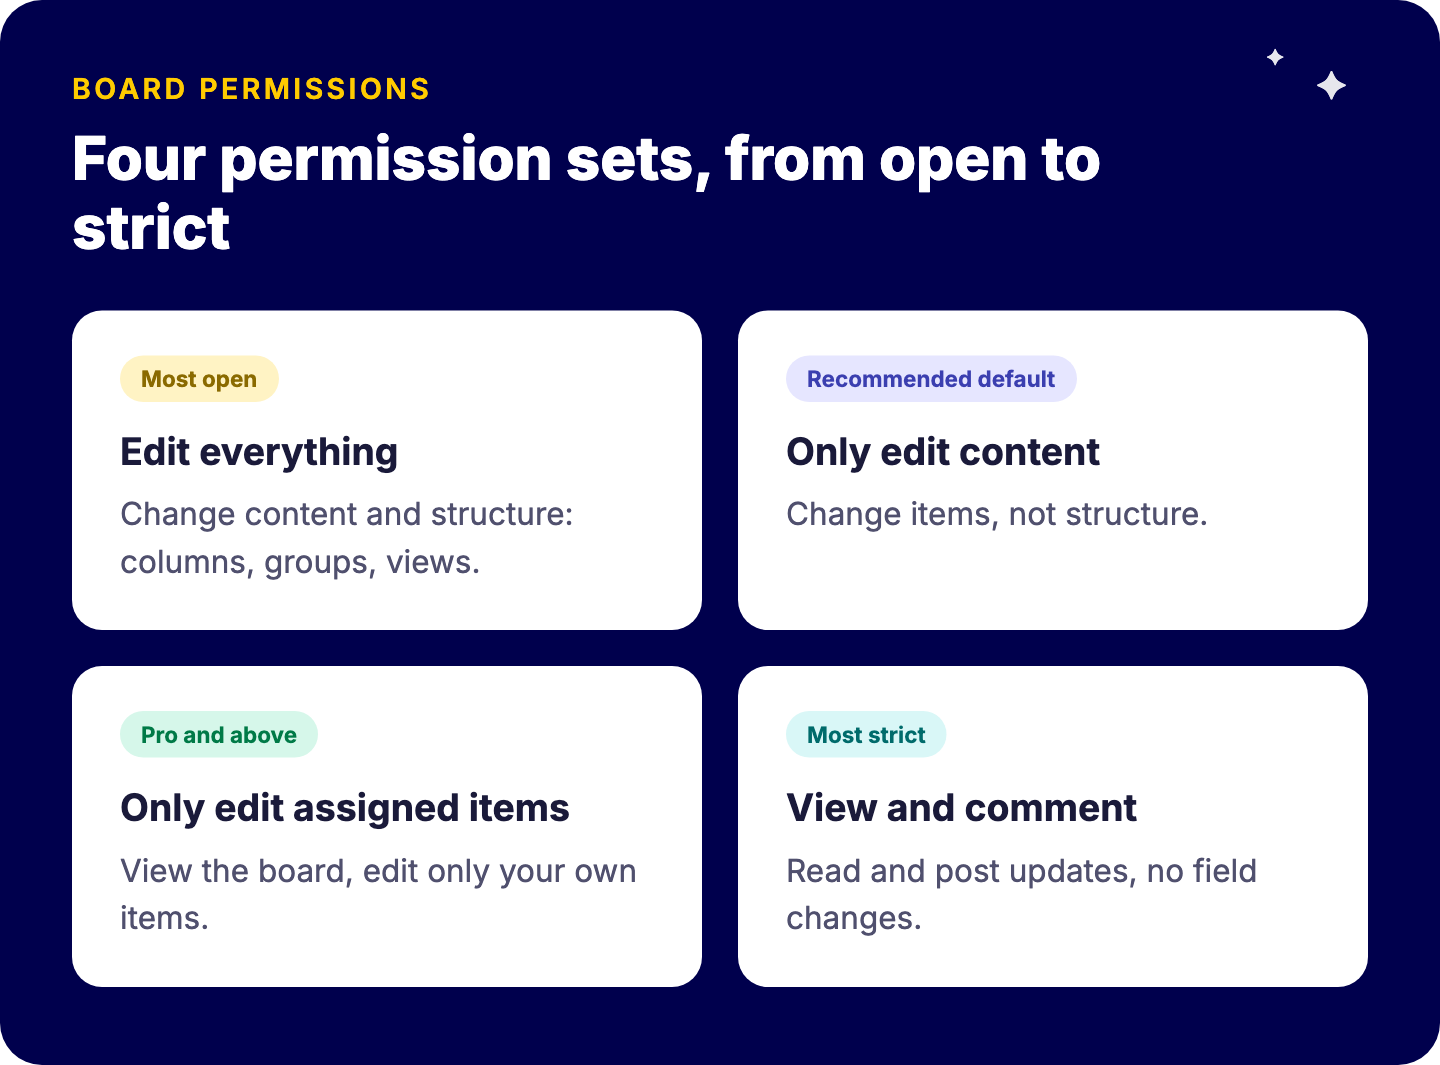
Op Standard en Pro kan een bordeigenaar voor niet-eigenaars een van vier niveaus instellen:
Alles bewerken (Edit everything): inhoud en structuur (kolommen, groepen, weergaven) bekijken en aanpassen.
Alleen inhoud bewerken (Only edit content): items aanpassen, maar niet de structuur.
Alleen toegewezen items bewerken (Only edit assigned items): het bord bekijken, maar alleen de items bewerken die aan jou zijn toegewezen (Pro-abonnement en hoger).
Bekijken en reageren (View and comment): lezen en updates plaatsen, geen velden wijzigen.
Op Enterprise zijn bordpermissies rolgebaseerd (owner, editor, contributor, assigned contributor en viewer), met fijnmazigere instellingen per rol. Kolompermissies, beschikbaar op Pro en Enterprise, beperken wie gevoelige velden zoals budget of tarieven kan bewerken of bekijken.
Een praktische standaard die we aanraden:
Procesborden (projecten, aanvragen, deals): alleen inhoud bewerken. Structuurwijzigingen lopen via de bordeigenaar.
Persoonlijke of taakintensieve borden: alleen toegewezen items bewerken, voor grotere teams op Pro of Enterprise.
Rapportageborden en portfolio’s: bekijken en reageren voor de meeste gebruikers.
Alles bewerken: alleen voor de kleine groep die het bord bouwt en onderhoudt.
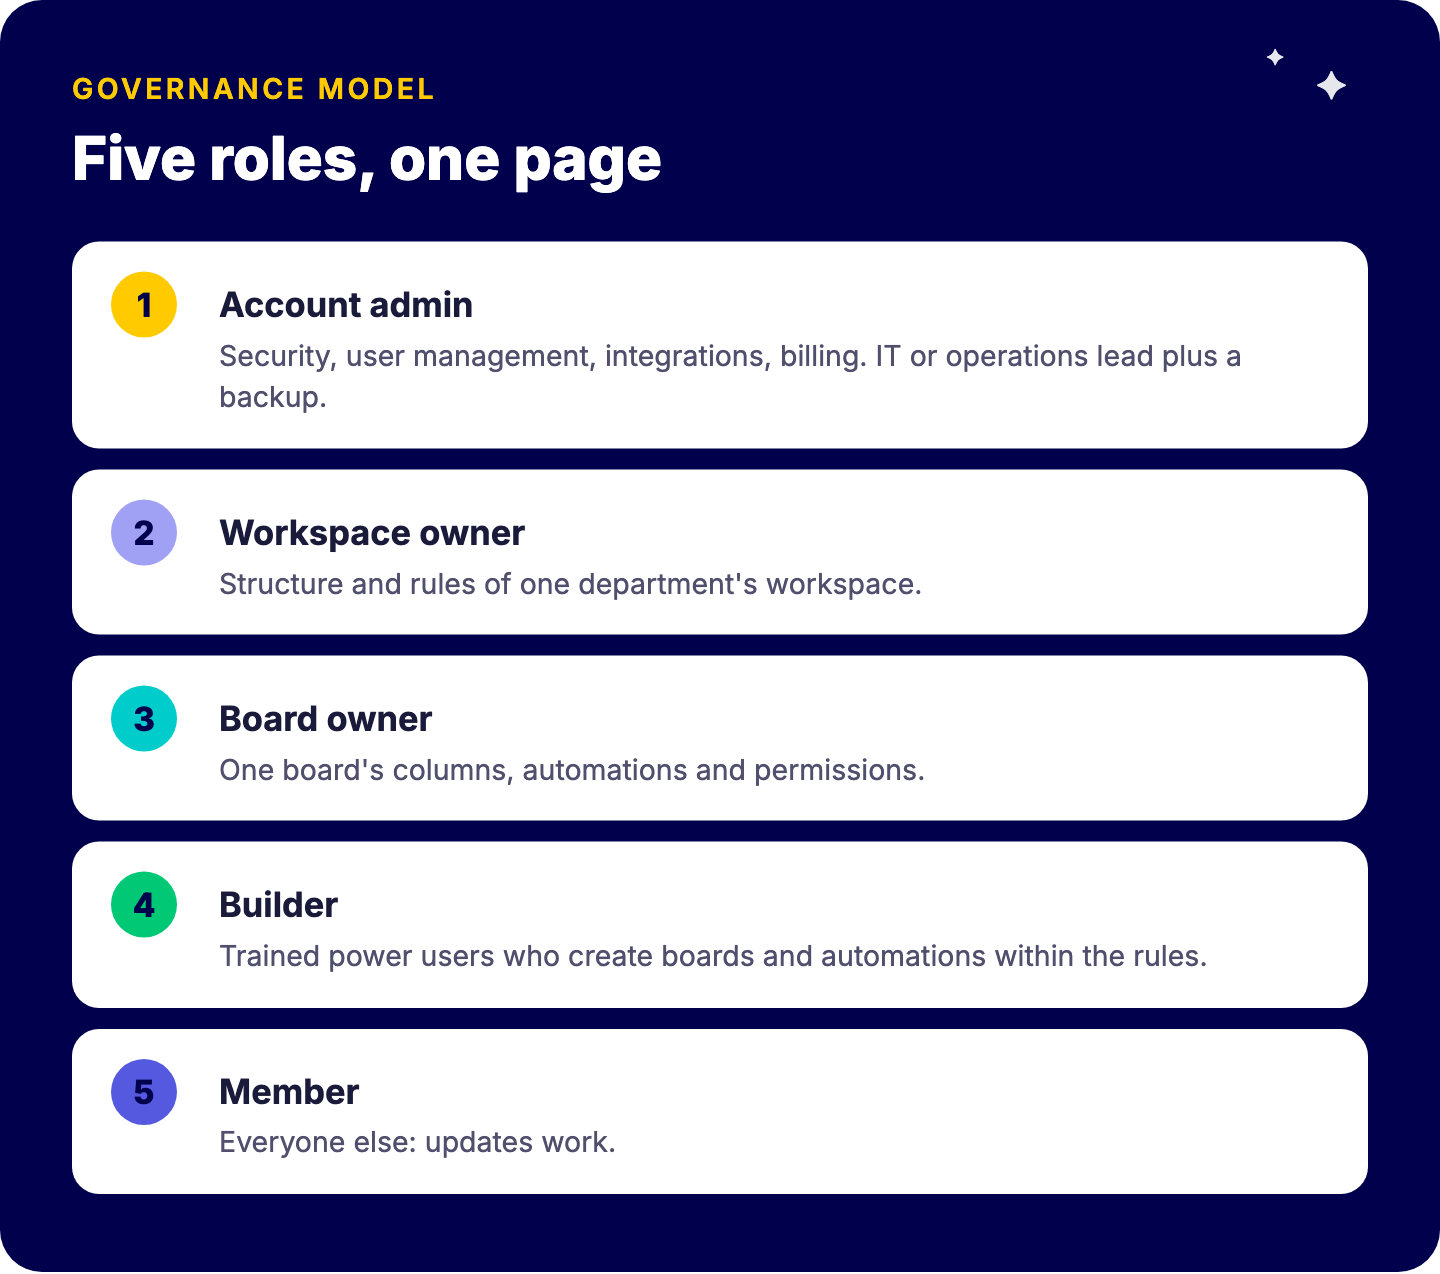
IT- of operationsverantwoordelijke plus één back-up
Workspace-eigenaar
Structuur en regels van de workspace van één afdeling
Operationsverantwoordelijke van de afdeling
Bordeigenaar
Kolommen, automatiseringen en permissies van één bord
Proceseigenaar
Builder
Maakt nieuwe borden en automatiseringen binnen de regels
Opgeleide power users
Member
Werkt het werk bij
Alle anderen
Zet het op één pagina. Voeg er dan vier regels aan toe:
Nieuwe workspaces vereisen goedkeuring van een accountadmin.
Nieuwe borden starten vanuit een goedgekeurd sjabloon, niet vanuit een leeg bord.
Een naamconventie voor workspaces, borden en statuslabels.
Elke automatisering en integratie heeft een benoemde eigenaar.
Sjablonen vormen hiervan de ruggengraat. In de Vlerick-case gebruikt elk project een consistent sjabloon, wordt de opzet door zes teams gebruikt en geven 65 dashboards zicht over alle projecten heen. Dashboards over projecten heen werken alleen als borden dezelfde structuur delen. Voor het concept, zie onze wiki over sjablonen in projectmanagement.
Hoe structureer je workspaces?
Volg hoe verantwoordelijkheid werkt, niet het organogram tot in elk detail. Een workspace per afdeling of per groot proces werkt meestal goed. Houd afdelingsoverschrijdende processen (bijvoorbeeld de onboarding van medewerkers) in één workspace met een duidelijke eigenaar, met koppelingen naar de afdelingsborden, in plaats van kopieën in elke afdeling.
Gebruik privéborden (op het moment van schrijven beschikbaar op Pro en Enterprise) voor HR, financiën en gevoelig klantwerk, en leg vast wie er eigenaar van is.
Wat verandert AI aan governance?
AI-assistenten en agents handelen via gebruikerspermissies. Zijn de permissies voor mensen te ruim, dan zijn ze dat ook voor AI. Voordat je assistenten koppelt via de monday.com MCP-server of agents activeert, scherp je de permissies op gevoelige borden aan en beslis je welke workspaces goedgekeurd zijn voor AI. Vragen over datalocatie horen hier ook thuis: zie monday.com EU-datahosting en GDPR.
Wanneer heb je Enterprise nodig?
Overweeg Enterprise wanneer je permissies op meerdere niveaus of rolgebaseerde permissies nodig hebt in een grote organisatie, geavanceerde beveiligings- en compliancecontroles, auditvereisten, of zeer hoge volumes aan automatiseringen en API-calls. Is je probleem rommelige borden en onduidelijk eigenaarschap, dan lost Enterprise dat niet op. Governance wel.
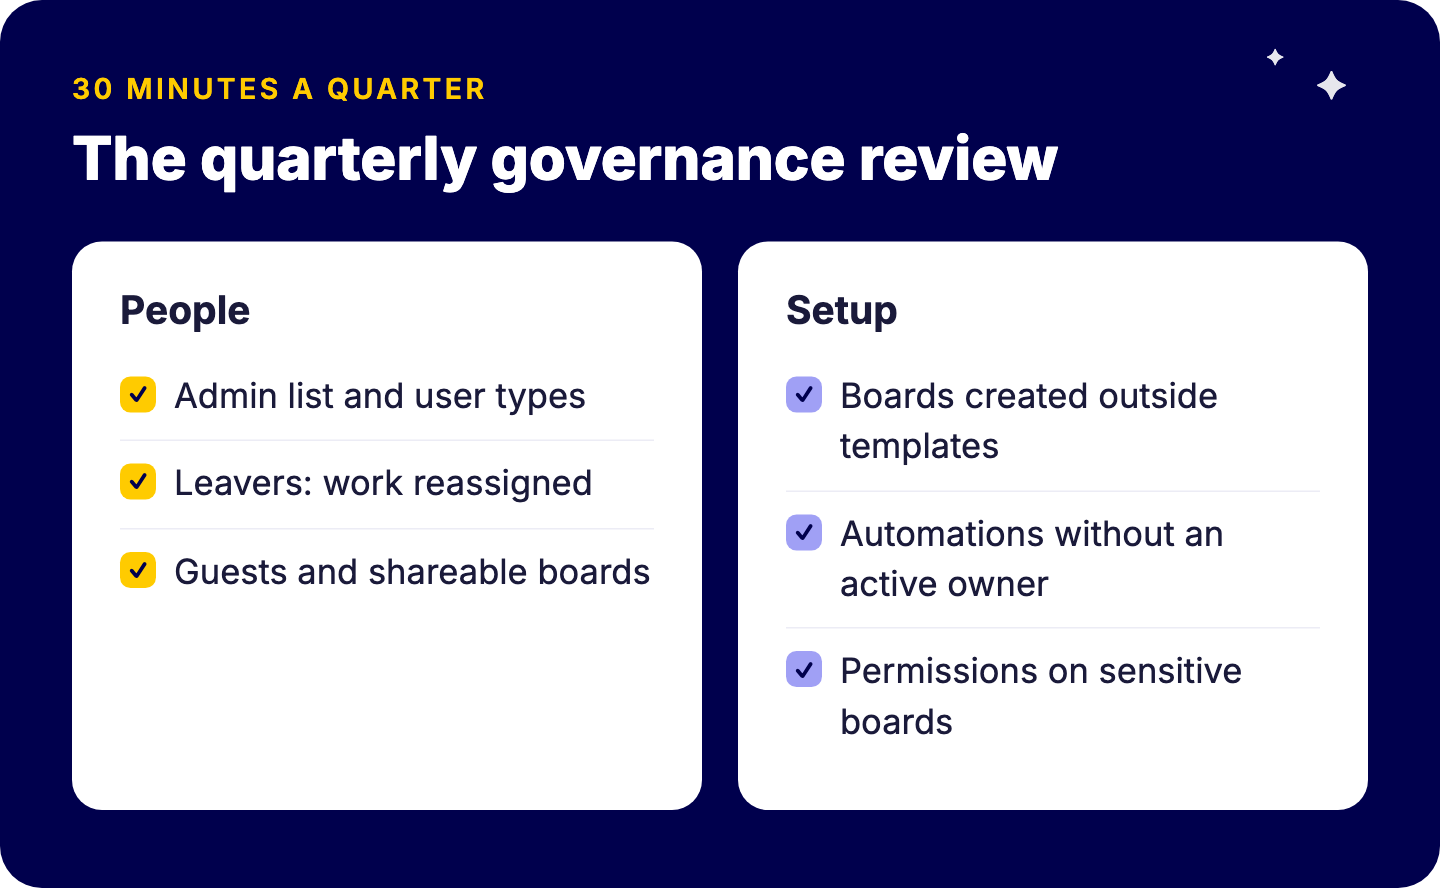
Wat hoort er in een governancereview per kwartaal?
De lijst met admins en de gebruikerstypes.
Vertrokken medewerkers: borden, automatiseringen en integraties opnieuw toegewezen.
Gasten en deelbare borden.
Nieuwe workspaces en borden die buiten de sjablonen om zijn aangemaakt.
Automatiseringen en integraties zonder actieve eigenaar.
Permissies op gevoelige borden.
Dertig minuten per kwartaal voorkomen later een pijnlijk opkuisproject.
Veelgestelde vragen
Welke bordpermissies biedt monday.com?
Alles bewerken, alleen inhoud bewerken, alleen toegewezen items bewerken (Pro en hoger) en bekijken en reageren. Kolompermissies komen met Pro en hoger; Enterprise voegt rolgebaseerde permissies toe.
Welke gebruikerstypes bestaan er in monday.com?
Admins, members, viewers en guests.
Hoeveel admins hoort een monday.com-account te hebben?
Meestal twee of drie mensen met naam.
Heb ik Enterprise nodig voor goede governance?
Niet altijd. Enterprise is van belang voor permissies op meerdere niveaus, geavanceerde beveiliging en compliance.
Wil je dat je account opgeruimd blijft terwijl je groeit?
We zetten governancemodellen op en houden accounts gezond via managed services, zodat je teams kunnen blijven bouwen zonder chaos te creëren. Boek een gratis kennismakingsgesprek met Tryve.
Stel capaciteitsplanning in monday.com in met de Workload-weergave: inspanning, capaciteit per persoon, dashboards over borden heen en de gewoonten die overbelasting voorkomen.
Zo houd je een groeiend monday.com-account onder controle: gebruikerstypes, bordpermissies per abonnement, regels voor workspaces en duidelijk eigenaarschap die je opzet ook op schaal opgeruimd houden.
E-facturatie via Peppol is sinds 2026 verplicht voor Belgische B2B-facturen. Wat het verandert voor je CRM-gegevens, offertes en de overdracht naar facturatie in monday CRM.